Domain edamer.de kaufen?
Wir ziehen mit dem Projekt
edamer.de um.
Sind Sie am Kauf der Domain
edamer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain edamer.de kaufen?
Wo gilt die EU Datenschutz Grundverordnung?
Die EU Datenschutz Grundverordnung gilt in allen Mitgliedstaaten der Europäischen Union. Sie wurde am 25. Mai 2018 eingeführt, um den Schutz personenbezogener Daten innerhalb der EU zu stärken und einheitliche Standards für den Umgang mit Daten zu schaffen. Unternehmen, Organisationen und Behörden, die in der EU tätig sind oder personenbezogene Daten von EU-Bürgern verarbeiten, müssen die Vorschriften der Datenschutz Grundverordnung einhalten. Dies betrifft sowohl Unternehmen innerhalb der EU als auch Unternehmen außerhalb der EU, die Dienstleistungen für EU-Bürger anbieten. Verstöße gegen die Datenschutz Grundverordnung können zu hohen Geldstrafen führen. **
Welche Ziele verfolgt die Datenschutz Grundverordnung der EU?
Die Datenschutz Grundverordnung der EU verfolgt mehrere Ziele. Eines der Hauptziele besteht darin, den Schutz personenbezogener Daten zu stärken und die Rechte der Bürger in Bezug auf ihre Daten zu stärken. Die Verordnung zielt auch darauf ab, die Transparenz und Kontrolle über die Verwendung personenbezogener Daten zu erhöhen und den freien Datenverkehr innerhalb der EU zu erleichtern. Darüber hinaus soll die Verordnung Unternehmen dazu verpflichten, angemessene Sicherheitsmaßnahmen zum Schutz personenbezogener Daten zu implementieren und Verstöße gegen die Datenschutzbestimmungen zu sanktionieren. Insgesamt soll die Datenschutz Grundverordnung dazu beitragen, das Vertrauen der Bürger in den Umgang mit ihren Daten zu stärken und die Datenschutzstandards in der EU zu harmonisieren. **
Ähnliche Suchbegriffe für EU-Datenschutz
Top-Angebote
Produkte zum Begriff EU-Datenschutz:
-
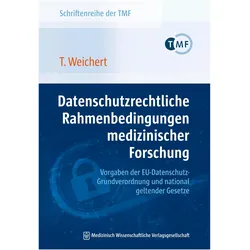
Datenschutzrechtliche Rahmenbedingungen medizinischer Forschung – Vorgaben der EU-Datenschutz-G, Fachbücher von Thilo WeichertSeit Mai 2018 ist die europäische Datenschutz-Grundverordnung (EU-DSGVO) anwendbar. Nationale Gesetze auf Bundes- und Länderebene wurden an diese neue, unmittelbar geltende europäische Verordnung angepasst. Zudem wurde im deutschen Strafrecht sowie im ärztlichen Berufsrecht die Einbindung von Dienstleistern durch schweigepflichtige Personen neu geregelt. Vor diesem Hintergrund wurden in der AG Datenschutz der TMF Fragen zur Bedeutung dieser neuen rechtlichen Rahmenbedingungen für die Forschung mit personenbezogenen medizinischen Daten und zur praktischen Umsetzung der neuen Vorgaben gesammelt. Dieses Rechtsgutachten stellt den datenschutzrechtlichen Rahmen der medizinischen Forschung umfassend dar und beantwortet die von der AG Datenschutz gesammelten konkreten Fragen aus der Forschung. In einem abschliessenden Kapitel nimmt der Gutachter eine Bewertung der neuen Regelungen vor. Dabei geht er darauf ein, wie praktikabel die Regelungen sind und inwiefern sie medizinische Forschungsvorhaben sowie die Umsetzung des Persönlichkeitsschutzes ermöglichen. Neben der reinen Darstellung des Rechtsrahmens verfolgt das Gutachten das Ziel, Hinweise darauf zu geben, wie eine praktische Konkordanz zwischen dem Schutz informationeller Grundrechte und der – gerade in der aktuellen Pandemiesituation – dringend notwendigen medizinischen Forschungsfreiheit erreicht werden kann. Damit gibt dieser Band der Forschungsgemeinschaft Empfehlungen für eine rechtssichere und datenschutzkonforme Durchführung medizinischer Forschungsprojekte.59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die aktuellen EU-Standards für Datenschutz?
Die aktuellen EU-Standards für Datenschutz werden durch die Datenschutz-Grundverordnung (DSGVO) festgelegt. Diese Verordnung regelt den Umgang mit personenbezogenen Daten in der EU und gilt für alle Unternehmen, die in der EU tätig sind oder personenbezogene Daten von EU-Bürgern verarbeiten. Die DSGVO enthält unter anderem Bestimmungen zur Einwilligung, zur Datenübertragbarkeit und zum Recht auf Löschung von Daten. **
-
Ist die Niederlande in der EU?
Ja, die Niederlande ist Mitglied der Europäischen Union. Sie trat der EU im Jahr 1957 bei, als die Europäische Wirtschaftsgemeinschaft gegründet wurde. Als EU-Mitglied nimmt die Niederlande an verschiedenen politischen, wirtschaftlichen und sozialen Programmen der EU teil. Sie ist auch Teil des Schengen-Raums, was bedeutet, dass es keine Grenzkontrollen zu anderen Schengen-Ländern gibt. Die Niederlande profitiert von den Vorteilen der EU-Mitgliedschaft, wie dem freien Handel und der Möglichkeit, an EU-weiten Entscheidungsprozessen teilzunehmen. **
-
Wie lange ist Niederlande in der EU?
Wie lange ist Niederlande in der EU? Niederlande ist seit der Gründung der Europäischen Union im Jahr 1957 Mitglied. Das Land hat seitdem aktiv an der Gestaltung und Entwicklung der EU teilgenommen. Durch seine Mitgliedschaft profitiert die Niederlande von wirtschaftlichen Vorteilen, politischer Stabilität und kulturellem Austausch innerhalb der EU. Die Niederlande hat sich auch in verschiedenen EU-Organen und -Programmen engagiert, um die Interessen des Landes zu vertreten und an der europäischen Integration teilzunehmen. Insgesamt kann man sagen, dass die Niederlande eine langjährige und wichtige Rolle in der EU spielt. **
-
Wann ist die Niederlande in die EU eingetreten?
Die Niederlande sind am 1. Januar 1958 der Europäischen Wirtschaftsgemeinschaft (EWG) beigetreten, die später zur Europäischen Union (EU) wurde. Dies geschah im Rahmen der Unterzeichnung der Römischen Verträge, die die Grundlage für die EWG bildeten. Seitdem ist die Niederlande ein aktives Mitglied der EU und hat an der Weiterentwicklung und Vertiefung der europäischen Integration teilgenommen. Die EU-Mitgliedschaft hat der Niederlande Zugang zu einem gemeinsamen Binnenmarkt, politischer Zusammenarbeit und finanzieller Unterstützung ermöglicht. **
Was sind die wichtigsten Auswirkungen der aktuellen EU-Direktiven auf den Datenschutz in Europa?
Die wichtigsten Auswirkungen der aktuellen EU-Direktiven auf den Datenschutz in Europa sind die Stärkung der Rechte der Bürger in Bezug auf ihre persönlichen Daten, die Einführung strengerer Regeln für Unternehmen und Organisationen, die personenbezogene Daten verarbeiten, und die Verhängung hoher Geldstrafen bei Verstößen gegen die Datenschutzbestimmungen. Insgesamt soll der Datenschutz in Europa durch die EU-Direktiven verbessert und harmonisiert werden. **
Wie unterscheidet sich Schnittkäse von Hartkäse und Frischkäse?
Schnittkäse reift während der Herstellung und hat eine feste Konsistenz, während Hartkäse länger reift und eine noch festere Konsistenz hat. Frischkäse hingegen wird nicht gereift und hat eine weiche, cremige Konsistenz. Schnittkäse und Hartkäse eignen sich gut zum Schneiden und Reiben, während Frischkäse meist gestrichen oder als Dip verwendet wird. **
Top-Angebote
Produkte zum Begriff EU-Datenschutz:
-
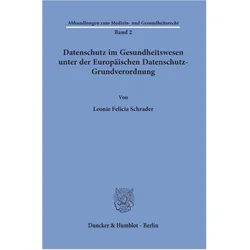
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
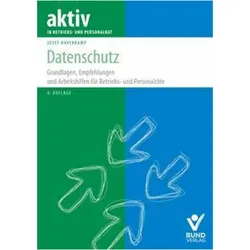
Datenschutz, Fachbücher von Josef HaverkampPraxis-Ratgeber zum Datenschutz Vorteile auf einen Blick: - Leicht verständlich und praxisnah - Mit zahlreichen Checklisten und Tipps - Beispiele und Tipps für die Gremienarbeit Die Datenschutz-Grundverordnung (DSGVO) und das Bundesdatenschutzgesetz (BDSG) werfen in der Praxis weiterhin Fragen auf. Neue Anforderungen sind durch die Novellierungen des Betriebsverfassungsgesetzes und von Personalvertretungsgesetzen hinzugekommen. Worauf müssen Betriebs- und Personalräte jetzt achten und wie können sie den Datenschutz bei zunehmender Digitalisierung sicherstellen? Josef Haverkamp gibt Antworten, liefert Tipps und Beispiele - immer mit Blick auf die Pflichten sowie die Mitbestimmungs- und Kontrollrechte von Betriebs- und Personalräten. Mit Checklisten zu den kniffligen Themen bietet er Hilfe und Erleichterung bei der Umsetzung. Aus dem Inhalt: - Grundlagen des Datenschutzes in Betrieb und Verwaltungen - Die praktische Umsetzung des Datenschutzes im Gremium in fünf Schritten - Die Datenschutz-Bestandsaufnahme (Audit) im Gremium - Das Datenschutzkonzept der gesetzlichen Interessenvertretung - Verzeichnisse und Löschfristen für Betriebs- und Personalräte - Die Umsetzung von technisch-organisatorischen Massnahmen (TOM). Aktuelle Themen der neuen 4. Auflage: - Das neue Hinweisgeberschutzgesetz (HinSchG) - Pflichten bei Verschlüsselungen personenbezogener Daten bei Weitergabe per E-Mail - Datenschutz in der Schwerbehindertenvertretung und im BEM-Verfahren Autor: Josef Haverkamp, Fachjournalist mit den Schwerpunkten Datenschutz und Digitalisierung, Datenschutzbeauftragter, Referent bei Datenschutz- und PC-Seminaren. Der Ratgeber ist auch Bestandteil des Online-Moduls Beschäftigtendatenschutz online.39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutzrechtliche Rahmenbedingungen medizinischer Forschung – Vorgaben der EU-Datenschutz-G, Fachbücher von Thilo WeichertSeit Mai 2018 ist die europäische Datenschutz-Grundverordnung (EU-DSGVO) anwendbar. Nationale Gesetze auf Bundes- und Länderebene wurden an diese neue, unmittelbar geltende europäische Verordnung angepasst. Zudem wurde im deutschen Strafrecht sowie im ärztlichen Berufsrecht die Einbindung von Dienstleistern durch schweigepflichtige Personen neu geregelt. Vor diesem Hintergrund wurden in der AG Datenschutz der TMF Fragen zur Bedeutung dieser neuen rechtlichen Rahmenbedingungen für die Forschung mit personenbezogenen medizinischen Daten und zur praktischen Umsetzung der neuen Vorgaben gesammelt. Dieses Rechtsgutachten stellt den datenschutzrechtlichen Rahmen der medizinischen Forschung umfassend dar und beantwortet die von der AG Datenschutz gesammelten konkreten Fragen aus der Forschung. In einem abschliessenden Kapitel nimmt der Gutachter eine Bewertung der neuen Regelungen vor. Dabei geht er darauf ein, wie praktikabel die Regelungen sind und inwiefern sie medizinische Forschungsvorhaben sowie die Umsetzung des Persönlichkeitsschutzes ermöglichen. Neben der reinen Darstellung des Rechtsrahmens verfolgt das Gutachten das Ziel, Hinweise darauf zu geben, wie eine praktische Konkordanz zwischen dem Schutz informationeller Grundrechte und der – gerade in der aktuellen Pandemiesituation – dringend notwendigen medizinischen Forschungsfreiheit erreicht werden kann. Damit gibt dieser Band der Forschungsgemeinschaft Empfehlungen für eine rechtssichere und datenschutzkonforme Durchführung medizinischer Forschungsprojekte.59,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo gilt die EU Datenschutz Grundverordnung?
Die EU Datenschutz Grundverordnung gilt in allen Mitgliedstaaten der Europäischen Union. Sie wurde am 25. Mai 2018 eingeführt, um den Schutz personenbezogener Daten innerhalb der EU zu stärken und einheitliche Standards für den Umgang mit Daten zu schaffen. Unternehmen, Organisationen und Behörden, die in der EU tätig sind oder personenbezogene Daten von EU-Bürgern verarbeiten, müssen die Vorschriften der Datenschutz Grundverordnung einhalten. Dies betrifft sowohl Unternehmen innerhalb der EU als auch Unternehmen außerhalb der EU, die Dienstleistungen für EU-Bürger anbieten. Verstöße gegen die Datenschutz Grundverordnung können zu hohen Geldstrafen führen. **
-
Welche Ziele verfolgt die Datenschutz Grundverordnung der EU?
Die Datenschutz Grundverordnung der EU verfolgt mehrere Ziele. Eines der Hauptziele besteht darin, den Schutz personenbezogener Daten zu stärken und die Rechte der Bürger in Bezug auf ihre Daten zu stärken. Die Verordnung zielt auch darauf ab, die Transparenz und Kontrolle über die Verwendung personenbezogener Daten zu erhöhen und den freien Datenverkehr innerhalb der EU zu erleichtern. Darüber hinaus soll die Verordnung Unternehmen dazu verpflichten, angemessene Sicherheitsmaßnahmen zum Schutz personenbezogener Daten zu implementieren und Verstöße gegen die Datenschutzbestimmungen zu sanktionieren. Insgesamt soll die Datenschutz Grundverordnung dazu beitragen, das Vertrauen der Bürger in den Umgang mit ihren Daten zu stärken und die Datenschutzstandards in der EU zu harmonisieren. **
-
Was sind die aktuellen EU-Standards für Datenschutz?
Die aktuellen EU-Standards für Datenschutz werden durch die Datenschutz-Grundverordnung (DSGVO) festgelegt. Diese Verordnung regelt den Umgang mit personenbezogenen Daten in der EU und gilt für alle Unternehmen, die in der EU tätig sind oder personenbezogene Daten von EU-Bürgern verarbeiten. Die DSGVO enthält unter anderem Bestimmungen zur Einwilligung, zur Datenübertragbarkeit und zum Recht auf Löschung von Daten. **
-
Ist die Niederlande in der EU?
Ja, die Niederlande ist Mitglied der Europäischen Union. Sie trat der EU im Jahr 1957 bei, als die Europäische Wirtschaftsgemeinschaft gegründet wurde. Als EU-Mitglied nimmt die Niederlande an verschiedenen politischen, wirtschaftlichen und sozialen Programmen der EU teil. Sie ist auch Teil des Schengen-Raums, was bedeutet, dass es keine Grenzkontrollen zu anderen Schengen-Ländern gibt. Die Niederlande profitiert von den Vorteilen der EU-Mitgliedschaft, wie dem freien Handel und der Möglichkeit, an EU-weiten Entscheidungsprozessen teilzunehmen. **
Ähnliche Suchbegriffe für EU-Datenschutz
-
Datenschutz und Vertrag, Fachbücher von Hendric KönigDas Fachbuch "Datenschutz und Vertrag" von Hendric König bietet eine umfassende Analyse der rechtlichen Rahmenbedingungen zur Verarbeitung personenbezogener Daten im Kontext von Verträgen. Es beleuchtet die relevanten Bestimmungen der Datenschutz-Grundverordnung (DSGVO) und deren Anwendung auf vertragliche Beziehungen. Der Autor untersucht die Voraussetzungen, unter denen die Verarbeitung von Daten rechtmässig ist, insbesondere im Hinblick auf die Erfüllung von Verträgen und vorvertragliche Massnahmen. Die systematische Aufbereitung der Themen ermöglicht es den Lesern, die komplexen rechtlichen Zusammenhänge besser zu verstehen. Zudem werden praxisrelevante Fragen behandelt, die für Juristen und Unternehmen von Bedeutung sind, um datenschutzkonforme Prozesse zu gestalten. Die Diskussion über die Erforderlichkeit der Datenverarbeitung und deren Beziehung zur datenschutzrechtlichen Einwilligung stellt einen weiteren Schwerpunkt dar. Dieses Buch ist eine wertvolle Ressource für alle, die sich mit den Herausforderungen des Datenschutzes im Vertragsrecht auseinandersetzen.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie lange ist Niederlande in der EU?
Wie lange ist Niederlande in der EU? Niederlande ist seit der Gründung der Europäischen Union im Jahr 1957 Mitglied. Das Land hat seitdem aktiv an der Gestaltung und Entwicklung der EU teilgenommen. Durch seine Mitgliedschaft profitiert die Niederlande von wirtschaftlichen Vorteilen, politischer Stabilität und kulturellem Austausch innerhalb der EU. Die Niederlande hat sich auch in verschiedenen EU-Organen und -Programmen engagiert, um die Interessen des Landes zu vertreten und an der europäischen Integration teilzunehmen. Insgesamt kann man sagen, dass die Niederlande eine langjährige und wichtige Rolle in der EU spielt. **
-
Wann ist die Niederlande in die EU eingetreten?
Die Niederlande sind am 1. Januar 1958 der Europäischen Wirtschaftsgemeinschaft (EWG) beigetreten, die später zur Europäischen Union (EU) wurde. Dies geschah im Rahmen der Unterzeichnung der Römischen Verträge, die die Grundlage für die EWG bildeten. Seitdem ist die Niederlande ein aktives Mitglied der EU und hat an der Weiterentwicklung und Vertiefung der europäischen Integration teilgenommen. Die EU-Mitgliedschaft hat der Niederlande Zugang zu einem gemeinsamen Binnenmarkt, politischer Zusammenarbeit und finanzieller Unterstützung ermöglicht. **
-
Was sind die wichtigsten Auswirkungen der aktuellen EU-Direktiven auf den Datenschutz in Europa?
Die wichtigsten Auswirkungen der aktuellen EU-Direktiven auf den Datenschutz in Europa sind die Stärkung der Rechte der Bürger in Bezug auf ihre persönlichen Daten, die Einführung strengerer Regeln für Unternehmen und Organisationen, die personenbezogene Daten verarbeiten, und die Verhängung hoher Geldstrafen bei Verstößen gegen die Datenschutzbestimmungen. Insgesamt soll der Datenschutz in Europa durch die EU-Direktiven verbessert und harmonisiert werden. **
-
Wie unterscheidet sich Schnittkäse von Hartkäse und Frischkäse?
Schnittkäse reift während der Herstellung und hat eine feste Konsistenz, während Hartkäse länger reift und eine noch festere Konsistenz hat. Frischkäse hingegen wird nicht gereift und hat eine weiche, cremige Konsistenz. Schnittkäse und Hartkäse eignen sich gut zum Schneiden und Reiben, während Frischkäse meist gestrichen oder als Dip verwendet wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.